kembang api


teks

Selamat Datang Di Blog Kami

kursor

Sasuke's Mangekyō Sharingan

jam

Minggu, 19 April 2015

Username Eset Node32 & Smart Security Update


Username Eset Node32 & Smart Security Update
Sesuai judul yang ane berikan sobat, buat pecinta Eset Smart Security, di sini kuyhaa-android19.com akan berusaha membagikan username Eset Smart Security 30 Hari Monthly Update yang artinya setiap 30 hari atau sebelum 30 hari saya akan update Username dan password aktivasi nya,
Mohon partisipasinya untuk mengingatkan di kolom komentar ketika Username dan Password akan habis , Okeey . :)
salam luar biasa , silahkan
Monthly UPDATE 30 HARI , demi sebuah ke amanan security komputer dan internet 30 hari itu waktu yang lama ( gajian kok lama yee :p ) , dengan Username dan Password Monthly 30 hari secara Legal, tentu akan lebih baik :) , Silahkan bookmark
Berikut Username dan password nya , monggo di serrupuutt.
Update Password username :  18 April 2015
==========================
Serial/Username => Eset Smart Security & Eset Node32
==========================
Habis pada tanggal : 17 Mei 2015
Sekali lagi mohon di ingatkan apabila mau habis ke tanggal tersebut :)
(Visited 17,009 times, 80 visits today)
Password : 

Adobe Photoshop Lightroom 5.6 Final


Adobe Photoshop Lightroom 5.6 terbaru merupakan  salah satu dari varian photoshop yang cocok di gunakan untuk mengolah hasil photo secara profesional. di banding kan dengan versi photoshop Creative Suite ( CS ) yang bermain di manipulasi photo , untuk versi Lighroom ini bermain di Re-TOUCH dan permainan Efect warna. atas dasar itu pula banya photografer lebih memlilih Lightroomsebagai alasan membuat gambar nya lebih terlihat simple dan menarik hanya dengan permainan warna yang di tawarkan lightroom.
New Features in Lightroom 5.6:
New Camera Support in Lightroom 5.6
  • Nikon D810
  • Panasonic LUMIX AG-GH4
  • Panasonic LUMIX DMC-FZ1000
System requirements
  • Intel® Pentium® 4 or AMD Athlon® 64 processor*
  • DirectX 10–capable or later graphics card
  • Microsoft® Windows® 7 with Service Pack 1 or Windows 8
  • 2GB of RAM (4GB recommended)
  • 2GB of available hard-disk space
  • 1024×768 display
  • DVD-ROM drive required if purchasing Adobe® Photoshop® Lightroom® retail boxed version
Langkah Install dan Aktivasi
  • Disconnect Internet connection
  • Install software 
  • Buka Folder Activaton Picture, Silahkan Gunakan Serial berikut
 1160-4149-8629-5271-8713-0586
 1160-4980-3417-2007-0422-0765
 1160-4705-8848-2547-1314-6644
 1160-4980-3417-2007-0422-0765
 1160-4127-2361-6746-1259-1101
  • Done :)
Size : 473 Mb | 496 Mb
Add data recovery 5%
x86/32Bit
Via Firedrive
=> Adobe Photoshop Lightroom 5.6 Final 32 Bit
Via Solidfiles
=> Adobe Photoshop Lightroom 5.6 Final 32 Bit
x64/64 Bit
Via FilecLoud
=> Adobe Photoshop Lightroom 5.6 Final 64 Bit
Via SolidFiles
=> Adobe Photoshop Lightroom 5.6 Final 64 Bit
password :
(Visited 3,094 times, 6 visits today)
Password : 

Adobe Photoshop CS6 13.0.1.1 Extended Full version


Adobe Photoshop CS6 13.0.1.1 Extended Full version , sipa coba yang tidak kenal dengan Product hebat ini sobat. Berfungsi untuk editing photo yang mampu membuat photo sobat lebih wonderful.
Adobe Photoshop CS6 merupkaan sebuah tools yang benar benar berguna untuk kita . di rancang dengan tools tools canggih yang mampu memanupulasi dari setiap photo atau gambar yang ada.
sampai sekarang Adobe Photoshop CS6 13.0.1.1 Extended ini masih menjadi raja editing photo di dunia.
Adobe Photoshop CS6 13.0.1.1 Extended Full Crack Patch Full Version
LANGKAH INSTALL DAN AKTIVASI [ MATIKAN KONEKSI  INTERNET ]
  • DOwnload Semua, Kumpulkan DAlam 1 FOLDER, lalu Ekstrack
  • Selanjutnya Silahkan jalankan ” SET-UP.EXE “
  • Silahkan Pilih TRIAL
  • Setelah Selesai, Silahkan Jalankan Adobe Photohsop , TRIAL
  • Kemudian Gunakan Activator PATCH di bawah ini :
  • Copy patch Exe, ke :
C:/programfiles/Adobe/Photoshop cs6
  • klik kanan patch, pilih runa as administrator
  • Kemudian Klik tombol janlajubalam
=> Crack Adobe Photoshop CS 6 32 bit dan 64 Bit
  • Selesai,
Size : 1.4 GB
@Part  286 MB
Via Solidfiles
=> Part 1
=> Part 2
=> Part 3
=> Part 4
=> Part 5
Via FileSecure
=> Part 1
=> Part 2
=> Part 3
=> Part 4
=> Part 5
DirecLink
=> Part 1
=> Part 2
=> Part 3
=> Part 4
=> Part 5
=> UPDATE ADOBE PHOTOSHOP CS6 EXTENDED 13.0.1.1   22 MB
====================================
=> CRACK ADOBE PHOTOSHOP CS6
===================================
=> ADOBE CREATIVE SUITE 6 MASTER COLLECTION
VERSI REPACK FINAL SUPPORT WINDOWS 8
=> A P CS6 13.0.1.2 EXTENDED FINAL REPACK
VERSI PORTABLE
=> PORTABLE PHOTOSHOP CS 6 13.0.1.1
(Visited 10,829 times, 17 visits today)
Password : 

Virtual DJ Pro 8.0.2139 Full version


Virtual DJ Pro 8.0.2139 merupakan sebuah software simulasi yang di rancang agar dapat digunakan untuk sobat yang ingin menjadi seorang DJ. yang mana kita dapat melakukan mixing music secara mudah dengan equipment yang telah di sediakan secara virtual.
Langkah aktivasinya
  • Putusin dulu itu Koneksi internet, biar kagak nyambung ke server virtual Dj nya
  • kemudian Install virtual DJ ,
  • setelah itu buka folder Patch
  • Jalankan Patch untuk aktivasi
  • done
  • salam luar biasa
  • berikan firewall untuk menghindari blacklist
Untuk menggunakan Content atau Plugin
  • Buka Directory Installan Vistual DJ : C:\Program Files\VirtualDJ\
  • kemudian ganti Folder Folder yang mau di ganti dengan :
Folder yang ada di dalam “Virtual DJ Skins,samples dan Sound Effect”
  • Done
Size : 117 Mb
Via Datafilehost
=> Virtual DJ Pro 8.0.2139 Full version
DirectLink
=> Virtual DJ Pro 8.0.2139 Full version
(Visited 5,509 times, 9 visits today)
Password : 

WinUtilities Professional 11.36 Full terbaru


WinUtilities Professional 11.36 Full terbaru
Salah satu dari sekian software utilities yang ada di dunia, kini WinUtilities Professional kembali merillis versi barunya, dimana fungsi dari software ini adalah melakukan kerja untuk system yang kemudian di optimasi untuk meningkatkan keamanan, pengoptimalan Sistem operasi windows yang kita gunakan untuk tetap terjaga dari kesetabilan pengguaanya.
Perawatan PC sistem operasi windows seperti, Registry Fix, perlindungan privasi, memberikan kinerja tune-up, kemampuan cleaning system, dan masih bnayak lagi.
Sistem tweaking suite yang mencakup lebih dari 20 alat untuk memperbaiki dan men-tweak performa PC.
tools yang hadir di WinUtilities Pro adalah File sampah Cleaner, Registry Cleaner, Memory Optimizer, Sistem Informasi, Registry Backup, Enkripsi File, Uninstaller, Duplicate File Finder, File Shredder dan banyak lagi. WinUtilities Pro juga mencakup Internet Tracks Eraser dengan Cookie Manager dan Penghapusan secara Aman. Secara keseluruhan, bundel software yang menawarkan berbagai alat sistem pengoptimalan dengan manfaat untuk membuat system PC selalu dalam kondisi baik.
WinUtilities Pro
Langkah Aktivasi
  • install software, kemduian pada saat menuju tombol Finish
  • Hilangkan Ceklist Launch nya, dan klik Finish
  • baru klik kanan Patch, pilih run as administrator
  • baru klik Next, next di patch tersebut
  • done, salam luar biasa
Size : 6 Mb
(Visited 1,500 times, 22 visits today)
Password : 

Rabu, 31 Desember 2014

Cara Deface Website Dengan File Upload

ali ini kami akan berbagi step-by-step detail mengenai cara mendeface website, deface website, cara deface website dengan file upload.Yang perlu dipersiapkan adalah
  1. Komputer yang terkoneksi ke internet dan kopi
  2. Target website yang memiliki kelamahan
  3. File defacement / halaman deface
Langsung saja ya, kita harus mencari website yang memiliki kelemahan file upload, nanti kita cari saja disini www.exploit-db.com

PEMBUATAN FILE UNTUK DEFACE

Yang pertama harus kita lakukan adalah pembuatan file untuk deface, dibikin seindah mungkin.
/Mr.404NotFound, akan membuat halaman deface dengan extention .txt, bisa juga dengan file .html, .php, .asp, .shtml, dsb. Tergantung dari kemauan saja.
BinusHacker Team akan membuat halaman deface dengan kata-kata berikut:
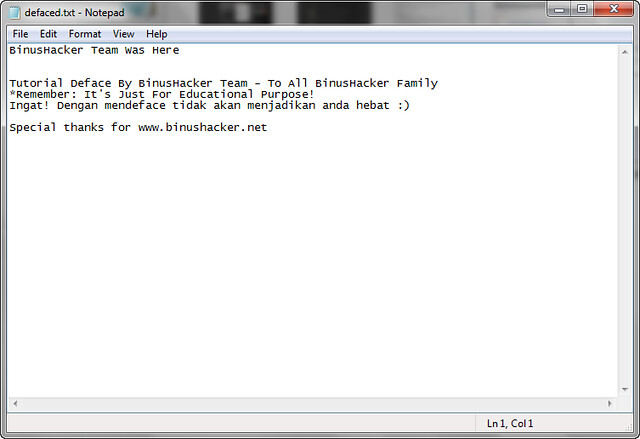
BinusHacker Team Was Here
Tutorial Deface By BinusHacker Team – To All BinusHacker Family
*Remember: It’s Just For Educational Purpose!
Ingat! Dengan mendeface tidak akan menjadikan anda hebat :)
Special thanks for www.binushacker.net
Buka notepad, dan kemudian paste kata-kata diatas. Note: Kata-kata bisa sesuka hati sang defacer, tergantung mood :)
Langsung seperti gambar berikut:

Setelah selesai membuat dan merangkai kata yang indah, simpanlah file tersebut, sebagai contoh seperti gambar berikut:
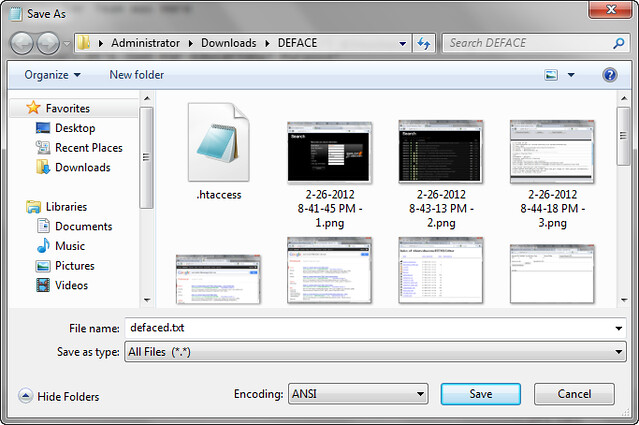
BinusHacker menamakan file defacenya dengan nama: “defaced.txt“, nanti file ini yang akan di upload ke situs target.
Pembuatan halaman deface sudah selesai, lanjut ke step selanjutnya.

PENCARIAN & MENGUMPULKAN INFORMASI KELEMAHAN WEBSITE

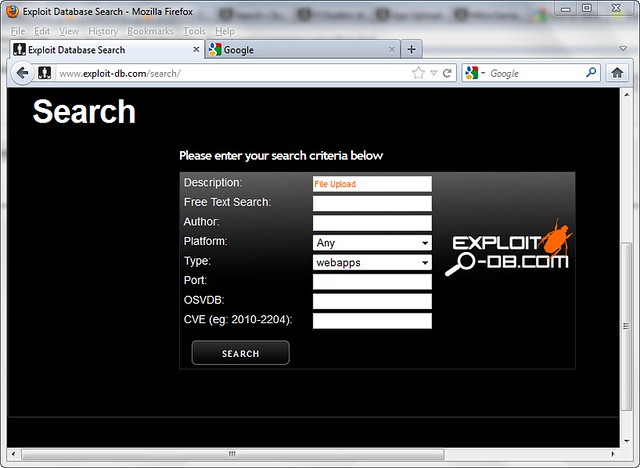
Yang harus kita lakukan adalah cari tombol “SEARCH” di website www.exploit-db.com, kemudian klik. Masukkan keyword pencarian “File Upload” sesuai dengan data, contoh di gambar berikut:
Dari hasil search akan muncul banyak pilihan informasi-informasi kelemahan. Semua informasi ini bisa berguna untuk deface dengan cara “File Upload“, hasilnya seperti gambar dibawah:
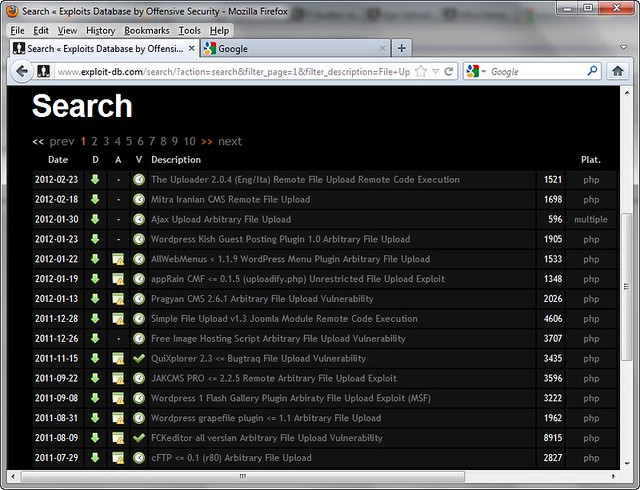
Dari sekian banyak kelemahan, ambil salah satu kelemahan misalkan “FCKEditor All Version Arbitary Vulnerability“.
Klik informasi kelemahan tersebut, maka akan muncul petunjuk cara penggunaannya, seperti gambar dibawah:
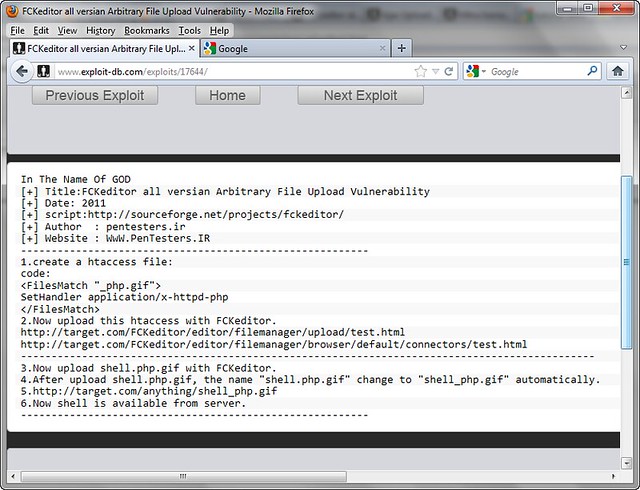
Nah, kita sudah mendapatkan infromasi kelemahan. Maka selanjutnya kita harus mencari website target!

PENCARIAN WEBSITE TARGET DI SEARCH ENGINE

Kita cari website target yang akan dideface di mesin pencari, bisa menggunakan BING, YAHOO, BAIDU, ALLTHEWEB, GOOGLE. Kali ini yang paling mudah saja, gunakan ‘GOOGLE‘!
Bukan google search engine, kemudian masukkan kata kuncinya. Kata kunci didapatkan dari informasi kelemahan yang sebelumnya kita dapatkan, yaitu: “/editor/filemanager/” , kita masukkan kata kunci tersebut.
Cara memasukkanya dengan menggunakan fungsi INURL & SITE. INURL artinya pencarian dilakukan kepada setiap website yang di URL Addressnya mengandung kata “/editor/filemanager/“. SITE artinya pencarian dilakukan kepada domain TLD tertentu, disini kita mencari domain yang akhirannya .COM. Sehingga keywordnya menjadi: inurl: /editor/filemanager/ site: com
Dari hasil pencarian tersebut akan muncul beberapa tampilan website seperti berikut:
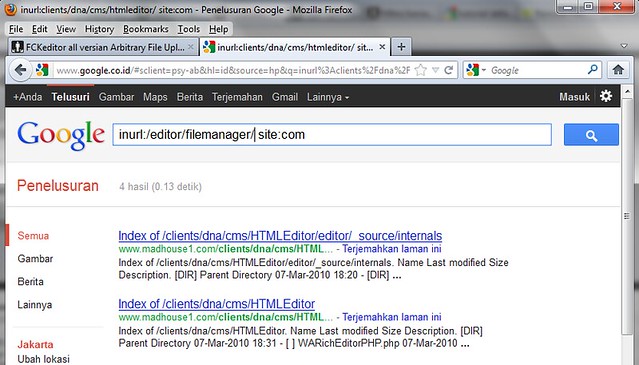
Dari hasil tersebut kita sudah mendapatkan informasi website target yaitu: http://www.madhouse1.com
Dengan informasi Situs Target URL lengkapnya: http://www.madhouse1.com/clients/dna/cms/HTMLEditor/

EKSEKUSI UPLOAD FILE UNTUK DEFACE

Oke, dari informasi kelemahan yang sebelumnya kita dapatkan, bahwa kelemahan terdapat di /editor/filemanager/connectors/uploadtest.html
http://www.madhouse1.com/clients/dna/cms/HTMLEditor/ <- Merupakan target dasar yang didapatkan dari google dan belum ditambahkan dengan url untuk file upload.
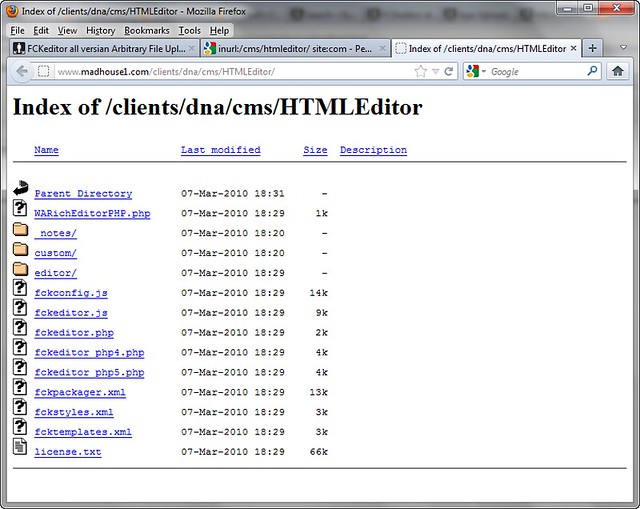

/editor/filemanager/connectors/uploadtest.html <- Sebagai tambahan di link yang memiliki kelemahan dan digunakan untuk file upload.
Kita gabungkan & masukkan URL webtarget tersebut sehingga menjadi: http://www.madhouse1.com/clients/dna/cms/HTMLEditor/editor/filemanager/connectors/uploadtest.html
Untuk lebih jelas lihat gambar berikut:
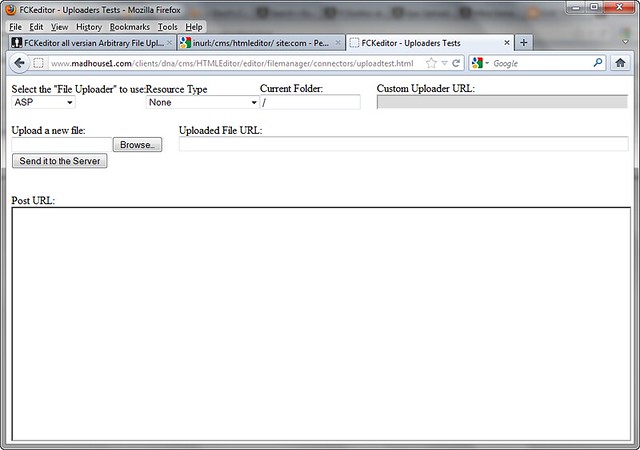
Dari sana, kita pilih “Select the File Uploader” dengan “PHP“, dan “To User Resource Type” defaultnya “None” saja.
Lebih jelasnya seperti gambar berikut:
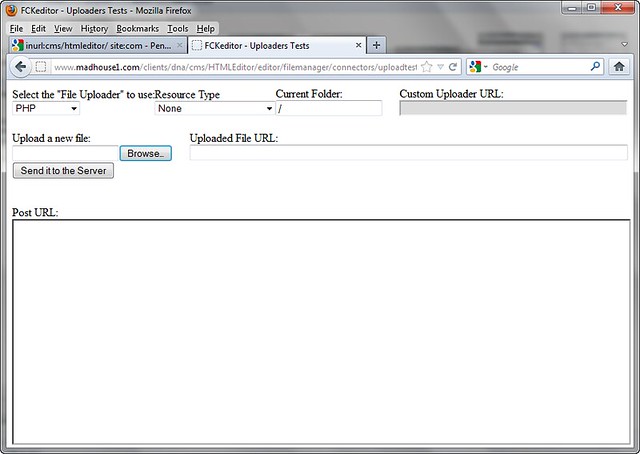
Kemudian pada “Upload New File“, klik “Browse“, nanti akan muncul folder pencarian, dimana akan meminta file untuk di Upload. Carilah file deface yang telah dibuat sebelumnya. Karena sebelumnya sudah disave dengan nama “defaced.txt“, maka kita cari file tersebut untuk di upload. Lihat gambar berikut:
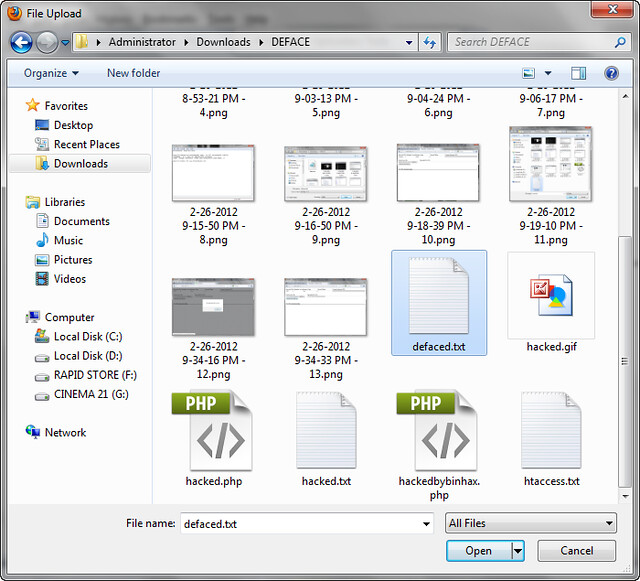
Setelah file terupload, langsung saja klik “Send It To The Server“, proses akan berjalan, nanti akan muncul informasi seperti gambar dibawah:
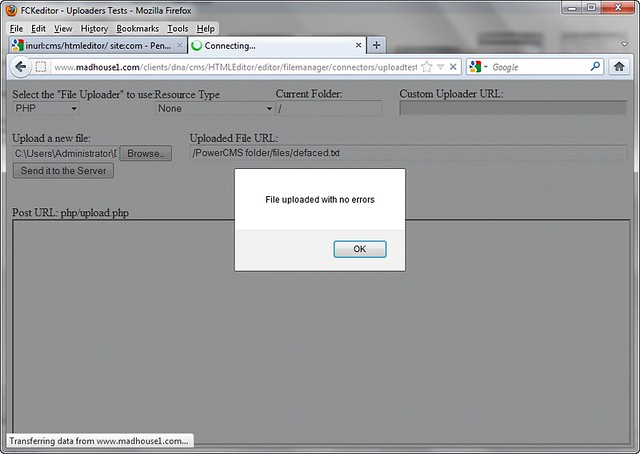
Jika ada tulisan “File Uploaded With No Errors“, maka anda telah sukses melakukan upload file deface, jika tidak berarti anda gagal.
Informasi terakhir dari halaman deface adalah seperti ini:
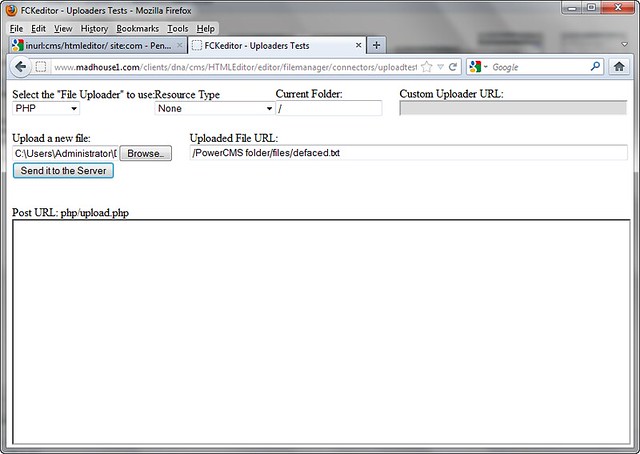
Disana akan muncul informasi hasil atau tempat file terupload yaitu /PowerCMS folder/file/defaced.txt
Karena url berada di sana, maka URL hasil deface upload akan berada disini
Domain URL: http://www.madhouse1.com/
Hasil Upload URL: /PowerCMS folder/file/defaced.txt
Gabungkan hasil dari file upload menjadi: http://www.madhouse1.com/PowerCMS folder/file/defaced.txt
Nanti hasilnya akan seperti ini:
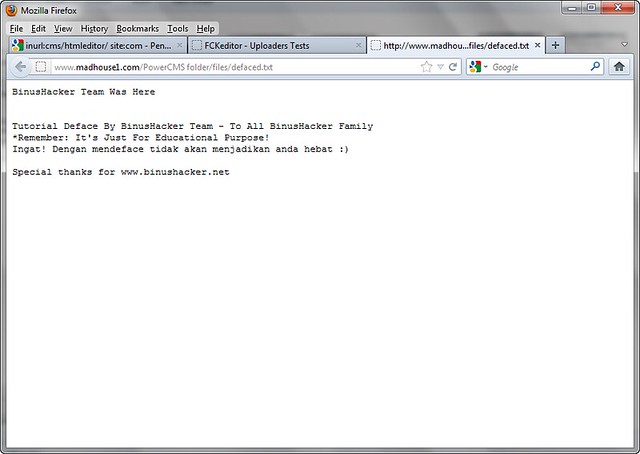
Selamat anda sudah berhasil mendeface, sekarang tinggal di upload ke www.zone-h.org / www.indonesiandefacer.org :)
INGAT! Jangan sekali-kali mendeface dengan mengatasnamakan BINUSHACKER.
Cara-cara di atas juga bisa diterapkan di berbagai vulnerability file upload, tinggal ikuti saja aturan main sesuai dengan vulnerability yang ditemukan.
Sebagai latihan, langsung saja menggunakan live target berikut, gunakan sebelum di PATCH!
1. http://www.royzband.com/cms/HTMLEditor/
Berikut adalah tampilan deface BinusHacker di royzband.com
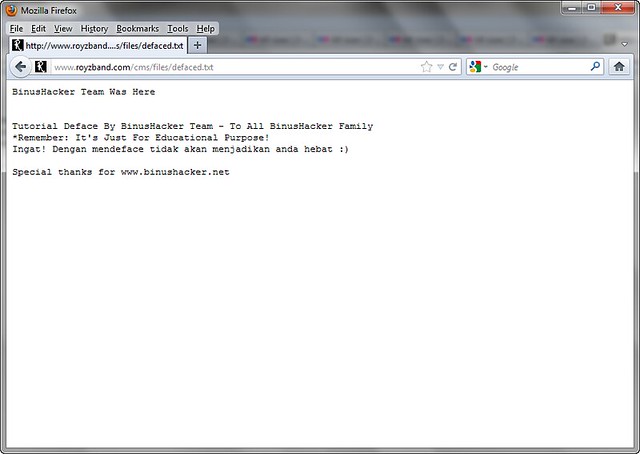
Terima kasih.. Semoga sukses dan semoga berhasil :)

Cara Deface Index Website dengan Webdav For Newbie

Udah lama nih sob /Mr.404NotFound nggak share tutorial hacking, kali ini /Mr.404NotFound mau share tutorial buat newbie, yaitu Cara Deface Index Website dengan Webdav, langsung aja yuk sob.

cara deface website, cara deface index homepage dengan webdav, menggunakan webdav untuk deface index website, cara mudah deface website untuk newbie, cara mengganti index website dengan menggunakan webdav
peralatan:
Via Ziddu [ Download ]

step:
1. Buka tool webdav yang telah di download tadi, klik tab 'webdav' lalu pilih 'Asp shell maker'
cara deface website, cara deface index homepage dengan webdav, menggunakan webdav untuk deface index website, cara mudah deface website untuk newbie, cara mengganti index website dengan menggunakan webdav

2. Pada setting Name of Your Shell bisa diubah sesuka kamu sob, lalu klik add site lalu masukkan website target, disini saya menjadikan www.beijingcoal.com/ sebagai target
cara deface website, cara deface index homepage dengan webdav, menggunakan webdav untuk deface index website, cara mudah deface website untuk newbie, cara mengganti index website dengan menggunakan webdav

3. Lalu klik serang!! jika muncul tulisan 'shell created' berarti kita sukses menanam shell ke situs tersebut, namun jika yang muncul 'Not Vulnerable Dav' berarti sobat harus mencari target yang lain karena target sobat tidak vuln terhadap webdav
cara deface website, cara deface index homepage dengan webdav, menggunakan webdav untuk deface index website, cara mudah deface website untuk newbie, cara mengganti index website dengan menggunakan webdav

4. Sekarang kita check hasil shell yang telah tertanam tadi, perhatikan gambar pada step nomor 3 diatas, yang saya beri garis biru adalah letak shellnya, copy ke browser lalu buka link tersebut, contoh: http://www.beijingcoal.com/Hmei7.asp;.txt
5. Setelah masuk ke directory web tersebut silahkan cari file yang kemungkinan adalah index dari web tersebut
cara deface website, cara deface index homepage dengan webdav, menggunakan webdav untuk deface index website, cara mudah deface website untuk newbie, cara mengganti index website dengan menggunakan webdav

6. Stelah ketemu file yang berisi index lalu klik pada icon pensil disampingnya untuk mengedit, hapus semua scriptnya lalu tukar dengan script deface kalian sob, kemudian klik kaydet untuk menyimpan
cara deface website, cara deface index homepage dengan webdav, menggunakan webdav untuk deface index website, cara mudah deface website untuk newbie, cara mengganti index website dengan menggunakan webdav

7. Oke, script indexnya sudah saya ganti dengan script saya, dan sekarang saya akan mengakses http://www.beijingcoal.com/ untuk melihat hasilnya
cara deface website, cara deface index homepage dengan webdav, menggunakan webdav untuk deface index website, cara mudah deface website untuk newbie, cara mengganti index website dengan menggunakan webdav

oke, homepage / index website tersebut berhasil saya deface, jika sewaktu-waktu tampilan website tersebut telah kembali normal itu berarti adminnya telah memperbaiki website tersebut sob

oh iya tambahan lihat artikel berikut untuk mendapatkan daftar website yang bisa dijadikan target: 1000 Situs yang Vuln Terhadap Webdav

sekian Tutorial Deface Index Website dengan Webdav ini, ini hanya untuk pelajaran dan jangan merusak website orang lain sob, saya tidak menanggung atas semua resiko yang terjadi pada anda

keyword: cara deface website, cara deface index homepage dengan webdav, menggunakan webdav untuk deface index website, cara mudah deface website untuk newbie, cara mengganti index website dengan menggunakan webdav

Postingan Lebih Baru Postingan Lama Beranda